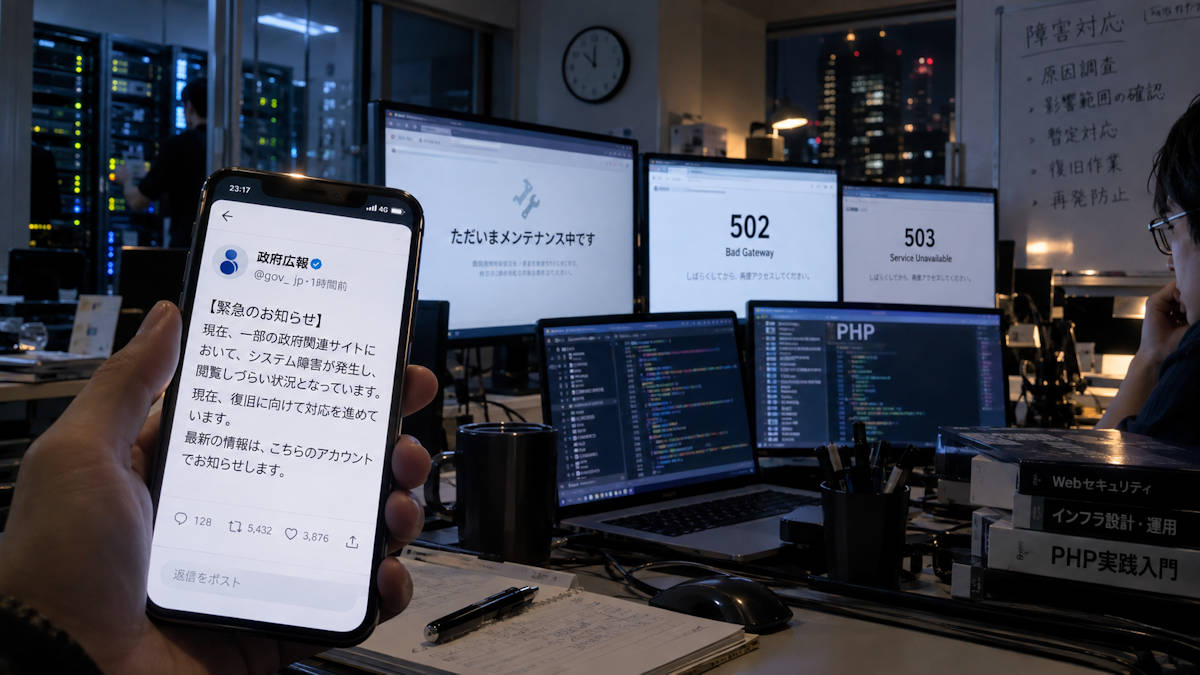
発端 総理大臣からの緊急メッセージ
「皆様に、今夜に対応して頂きたい大至急のお願いです」
2026年10月21日午後9時55分ごろ、高市早苗総理大臣がX(旧ツイッター)に投稿した一文が、インターネット関係者の間に緊張を走らせた。
呼びかけの内容は、プログラミング言語「PHP」の緊急修正だった。日本時間21日午後11時に公開予定の修正プログラムを速やかに適用し、対応が難しい場合はウェブサイトの一時停止も有効だと説明した。
総理大臣が特定のプログラムの修正について直接注意を促すのは異例だ。
PHPは、主にサーバー側で動作するプログラミング言語で、ネットショップの注文処理、会員登録、ニュースサイトの更新など、さまざまな機能を支えている。
今回は、このPHPに外部から不正なプログラムを実行される恐れのある重大な欠陥が2件見つかった。危険度は最高水準に近い「9.2」。サーバーの乗っ取りなどにつながりかねない深刻なものだった。
しかし、この時点ですでに、事態は当初の予定から大きく変わっていた。
情報漏洩 修正公開前に起きていた異変
時計を少し巻き戻そう。
日本時間21日午前0時ごろ、PHPの重大な欠陥を識別する番号が、インターネット上の掲示板やSNSに流出した。技術的な詳細までは漏れていなかったが、極めて危険な問題の存在が広く知られることになった。
開発元は対応を急ぎ、午前4時30分ごろに緊急予告を公開。修正プログラムの公開予定を22日午後11時から21日午後11時へ、丸1日前倒しした。
ところが、その直後に新たな問題が発生する。
脆弱性の発見に関わったセキュリティ企業「Calif」が、攻撃を実証する動画を誤って公開したのである。
動画は削除されたものの、複製がインターネット上で拡散。開発元によると、これが攻撃手法を再現するプログラムの開発を加速させる一因となった。
さらに午後4時41分ごろ、今度は米国のセキュリティ企業「Chainguard」が、正式な公開予定より6時間以上早く、修正済みのソフトウェアを公開した。
PHPの開発元は、関係企業が足並みをそろえて修正版を公開する取り決めに反したと批判。修正版を詳しく解析すれば、攻撃者に欠陥の手掛かりを与える恐れがあったためだ。
一方、Chainguard側は、すでに攻撃が始まっているとの情報を踏まえ、利用者を守るために先行公開を決断したと説明している。開発元は正式公開時点で実際に機能する攻撃プログラムを確認できなかったとしており、両者の認識には食い違いが残った。
安全を守るための情報公開が、かえって新たな危険を生むかもしれない。
世界のセキュリティ関係者は、難しい判断を迫られていた。
緊急対応 日本でもサーバー停止が相次ぐ
こうした混乱が続く中、日本でも対応が本格化していた。
情報処理推進機構(IPA)は21日、国内の管理者に修正プログラムの適用準備を呼びかけた。
そして夜、高市総理が緊急のメッセージを発信した。
午後11時の修正版公開予定時刻が迫るにつれ、企業や行政機関は対応を急いだ。
ゲーム大手のセガは午後10時55分から製品情報サイトを停止。バンダイナムコIDも午後11時から緊急メンテナンスを予定していた。財務省は一部のウェブサービスを停止し、大阪府でも午後11時40分から検索機能などを一時停止した。
修正プログラムが公開されると、各社はサーバー上のPHPを更新し、ウェブサイトや関連機能が正常に動作するかを確認する作業に入った。
だが、更新ボタンを押せば終わる単純な作業ではない。
サーバー上では複数のプログラムが連携して動いているため、一部を変更すると別の機能に影響が出る場合がある。安全性だけでなく、正常に動作することも確認しなければならない。
そのため、対応が完了するまでサーバーの一部機能を制限したり、ウェブサイトを停止したりする措置が取られた。
翌朝 表示されないウェブサイト
10月22日朝、利用者がウェブサイトを開くと、見慣れないエラー画面やメンテナンスの案内が表示されるケースが確認された。
「502 Bad Gateway」
「503 Service Unavailable」
502はサーバー間の通信が正常に成立しない場合などに表示され、503はサービスを一時的に提供できない状態を示す。
レンタルサーバーの「ロリポップ」や「heteml(ヘテムル)」を利用する一部のウェブサイトでも502エラーが確認され、JC-NETも影響を受けた。
ただし、すべてのウェブサイトが停止したわけではない。利用しているサーバーやシステムの構成、修正の進み具合によって影響は異なった。
また、今回の停止の多くは、不正侵入による被害ではなく、被害を防ぐための予防措置だった。
ウェブサイトが表示されないこと自体が、攻撃を受けた証拠になるわけではない。
修正プログラムの適用と安全確認を終えたサービスからは、22日以降、順次再開する動きが出始めた。ただし、復旧時間はサービスごとに異なり、一斉に元へ戻ったわけではなかった。
世界規模の混乱 ネット社会の弱点
今回の騒動は、日本だけにとどまらなかった。
欧州を含む各国でも政府機関や公共サービスのウェブサイトが予防的に停止され、世界各地でセキュリティ対応が進められた。
一方、攻撃する側の動きも加速した。
米国のインターネット関連企業Cloudflareが観測した攻撃の試みは、脆弱性の詳細公開後に急増し、累計で数百万件に達した。
ただし、これは攻撃の試行件数であり、実際に数百万件の侵入被害が発生したという意味ではない。
今回の騒動は、インターネットが共通技術に支えられていることを改めて示した。
無数のウェブサイトはそれぞれ独立しているように見える。しかし、実際には多くの企業や行政機関が、共通のプログラムやサーバー環境を利用している。
その共通部分に重大な問題が起きると、ニュースサイト、ゲーム会社、ネットショップ、行政機関まで、業種や国境を超えて影響が広がる。
さらに今回は、脆弱性そのものだけでなく、情報をいつ、どのように公開するかというセキュリティ業界の難題も浮かび上がった。
危険を知らせることは必要だ。しかし、修正が間に合わない段階で情報が広がれば、攻撃者にも手掛かりを与えかねない。
今回、大規模な情報流出や世界規模のサーバー乗っ取り被害が確認されたわけではない。だが、情報公開の混乱、攻撃の急増、各社の緊急停止が重なり、世界規模の騒動へと発展した。
高市総理の「大至急のお願い」。
その言葉が日本中に広がった時、インターネットの裏側では、すでに世界規模の対応が始まっていたのである。
 【解説】高市総理の「大至急のお願い」から始まった一夜の騒動 PHPの重大欠陥で全国のサイトが相次ぎ停止